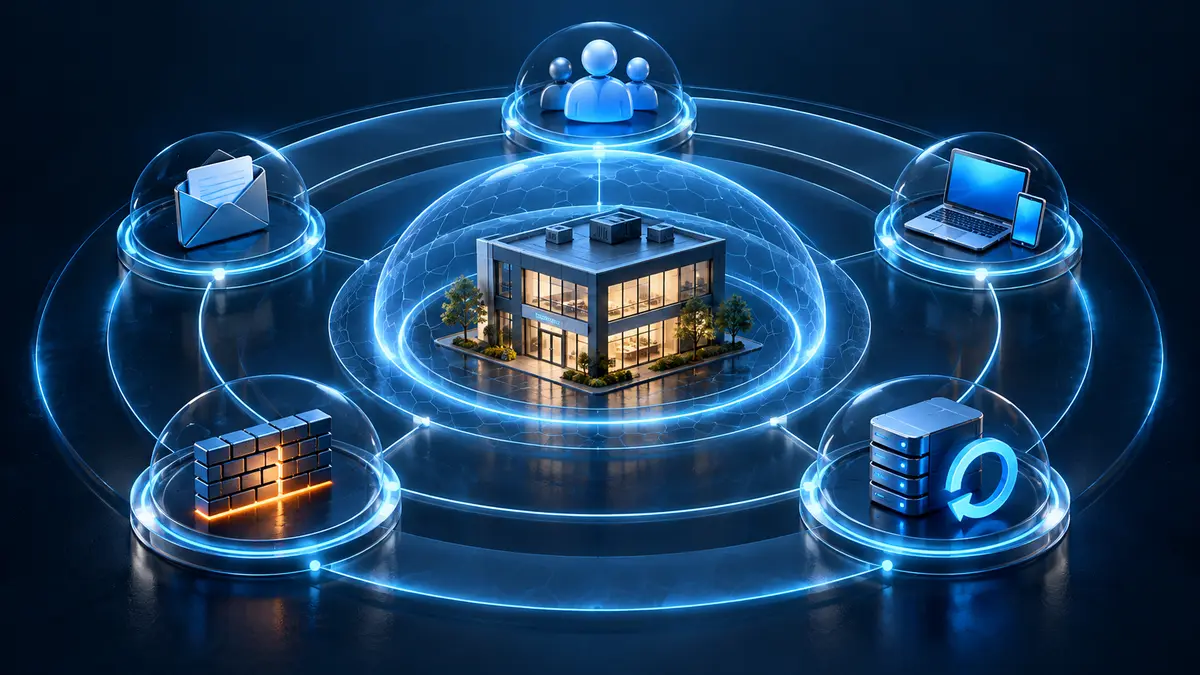
Η Percento ξεκινά με αποτύπωση του περιβάλλοντος και δημιουργεί προτεραιοποιημένο πλάνο προστασίας. Το scope μπορεί να περιλαμβάνει MFA, identity και email security, endpoint protection, ενημερώσεις, firewall, ασφαλή απομακρυσμένη πρόσβαση, backup και βασική προετοιμασία incident response. Οι λύσεις επιλέγονται σύμφωνα με τον πραγματικό κίνδυνο, τις υπάρχουσες άδειες και το διαθέσιμο budget.
Πρώτα κλείνουμε τα πραγματικά κενά. Μετά προσθέτουμε εργαλεία.
Μια μικρή επιχείρηση δεν χρειάζεται απαραίτητα ένα πολύπλοκο enterprise security stack. Χρειάζεται να γνωρίζει ποιοι λογαριασμοί, συσκευές, email, δεδομένα και συστήματα είναι κρίσιμα, ποια βασικά μέτρα λείπουν και ποιος αντιδρά όταν συμβεί ένα περιστατικό.


Το ελάχιστο security baseline μιας μικρής επιχείρησης
Η προστασία ξεκινά από controls που μειώνουν συνηθισμένους και σοβαρούς κινδύνους: παραβίαση email, κλοπή κωδικών, malware, ransomware, μη ενημερωμένες συσκευές, υπερβολικά δικαιώματα και backup που δεν μπορεί να επαναφερθεί.
Το baseline δεν είναι ίδιο για όλους. Επηρεάζεται από τον αριθμό χρηστών, την τοποθεσία των δεδομένων, το Microsoft 365 tenant, τα endpoints, τους servers, την απομακρυσμένη εργασία και τις απαιτήσεις πελατών ή συνεργατών.
- MFA σε εταιρικούς και διαχειριστικούς λογαριασμούς
- Επώνυμοι χρήστες και περιορισμένα admin rights
- Endpoint protection και ενημερώσεις συσκευών
- SPF, DKIM, DMARC και έλεγχος email ρυθμίσεων
- Firewall, VPN και ασφαλές Wi-Fi
- Backup με συμφωνημένη διαδικασία επαναφοράς
Security assessment που καταλήγει σε ενέργειες
Η αρχική αξιολόγηση καταγράφει identities, endpoints, email, δίκτυο, servers, cloud υπηρεσίες, backup και κρίσιμες εφαρμογές. Τα ευρήματα δεν παρουσιάζονται ως μία ακατανόητη λίστα τεχνικών όρων αλλά ταξινομούνται ανά κίνδυνο, επίπτωση και δυσκολία υλοποίησης.
Το αποτέλεσμα είναι ένα πρακτικό πλάνο: τι πρέπει να διορθωθεί άμεσα, τι μπορεί να προγραμματιστεί και ποιο μέτρο δεν δικαιολογείται ακόμη. Η αξιολόγηση δεν παρουσιάζεται ως penetration test ή πιστοποίηση, εκτός αν αυτό έχει συμφωνηθεί ρητά στο scope.
- Καταγραφή κρίσιμων λογαριασμών και υπηρεσιών
- Έλεγχος βασικών ρυθμίσεων Microsoft 365
- Αποτύπωση endpoints, servers και network perimeter
- Έλεγχος backup scope και διαθέσιμων restore διαδικασιών
- Προτεραιοποιημένη λίστα διορθώσεων
- Σαφής διάκριση άμεσων και μελλοντικών ενεργειών
Πρόληψη, ανίχνευση και καθημερινή διαχείριση
Τα εργαλεία ασφαλείας χρειάζονται σωστή εγκατάσταση, πολιτικές, ενημερώσεις και έλεγχο ειδοποιήσεων. Ανάλογα με το περιβάλλον μπορούν να χρησιμοποιηθούν endpoint protection ή EDR, Microsoft 365 security controls, firewall policies, DNS ή web filtering και κεντρική παρακολούθηση βασικών σημάτων.
Η ύπαρξη λογισμικού από μόνη της δεν αποτελεί εγγύηση ότι μία επίθεση θα αποτραπεί. Ο στόχος είναι να μειωθεί η πιθανότητα, να περιοριστεί η επίπτωση και να υπάρχει σαφής τρόπος κλιμάκωσης όταν εμφανιστεί ύποπτη δραστηριότητα.
Backup και incident readiness πριν από το περιστατικό
Η επιχείρηση πρέπει να γνωρίζει ποιος απομονώνει μια ύποπτη συσκευή, ποιος αλλάζει λογαριασμούς, ποιος επικοινωνεί με τρίτους παρόχους και από πού θα ανακτηθούν τα δεδομένα. Αυτές οι αποφάσεις είναι αποτελεσματικότερες όταν έχουν καταγραφεί πριν από ένα συμβάν.
Το backup εξετάζεται ως ξεχωριστό επίπεδο άμυνας. Καταγράφονται οι πηγές δεδομένων, η διατήρηση, η τοποθεσία, η προστασία των αντιγράφων και η διαδικασία restore. Ένα πράσινο backup status δεν ισοδυναμεί από μόνο του με επιβεβαιωμένη επιχειρησιακή ανάκαμψη.
Δείτε το scope πριν αξιολογήσετε την υπόσχεση.
Δημοσιεύουμε συγκεκριμένα στοιχεία έργων — αριθμό χρηστών, αρχικό περιβάλλον, τεχνολογίες και παραδοτέα — χωρίς να παρουσιάζουμε μη επαληθεύσιμα ποσοστά.
Πρακτικές απαντήσεις πριν μιλήσουμε.
Αρκεί ένα antivirus για μια μικρή επιχείρηση;
Όχι. Το endpoint protection είναι ένα μόνο επίπεδο. Χρειάζονται επίσης ασφαλείς λογαριασμοί με MFA, ενημερώσεις, περιορισμένα δικαιώματα, email και network security, σωστό backup και διαδικασία αντίδρασης όταν εμφανιστεί ύποπτη δραστηριότητα.
Πόσο κοστίζει η κυβερνοασφάλεια για μια μικρή επιχείρηση;
Το κόστος εξαρτάται από χρήστες, συσκευές, Microsoft 365 άδειες, servers, firewall, ανάγκη monitoring και υφιστάμενα εργαλεία. Ξεκινάμε με αποτύπωση και διαχωρίζουμε τις άμεσες διορθώσεις από τις προαιρετικές αναβαθμίσεις, ώστε η προσφορά να αντιστοιχεί στο πραγματικό scope.
Η υπηρεσία εγγυάται ότι δεν θα δεχτούμε κυβερνοεπίθεση;
Όχι. Κανένα εργαλείο ή πάροχος δεν μπορεί να εγγυηθεί μηδενικό κίνδυνο. Η υπηρεσία στοχεύει στη μείωση της πιθανότητας επιτυχούς επίθεσης, στον περιορισμό της επίπτωσης, στην ταχύτερη αναγνώριση και σε πιο οργανωμένη αποκατάσταση.
Καλύπτει αυτόματα GDPR ή NIS2;
Όχι. Η Percento μπορεί να υλοποιήσει και να τεκμηριώσει συμφωνημένα τεχνικά μέτρα, αλλά η εφαρμογή GDPR, NIS2 ή άλλου κανονιστικού πλαισίου απαιτεί αξιολόγηση του οργανισμού, των νομικών υποχρεώσεων, των πολιτικών και των διαδικασιών από τους αντίστοιχους αρμόδιους συμβούλους.
Πώς ξεκινά η συνεργασία;
Ξεκινάμε με σύντομη καταγραφή χρηστών, συσκευών, Microsoft 365, δικτύου, backup και κρίσιμων εφαρμογών. Στη συνέχεια προτείνουμε το κατάλληλο μοντέλο υποστήριξης χωρίς να δεσμεύουμε την επιχείρηση σε μεγαλύτερη λύση από αυτή που χρειάζεται.
